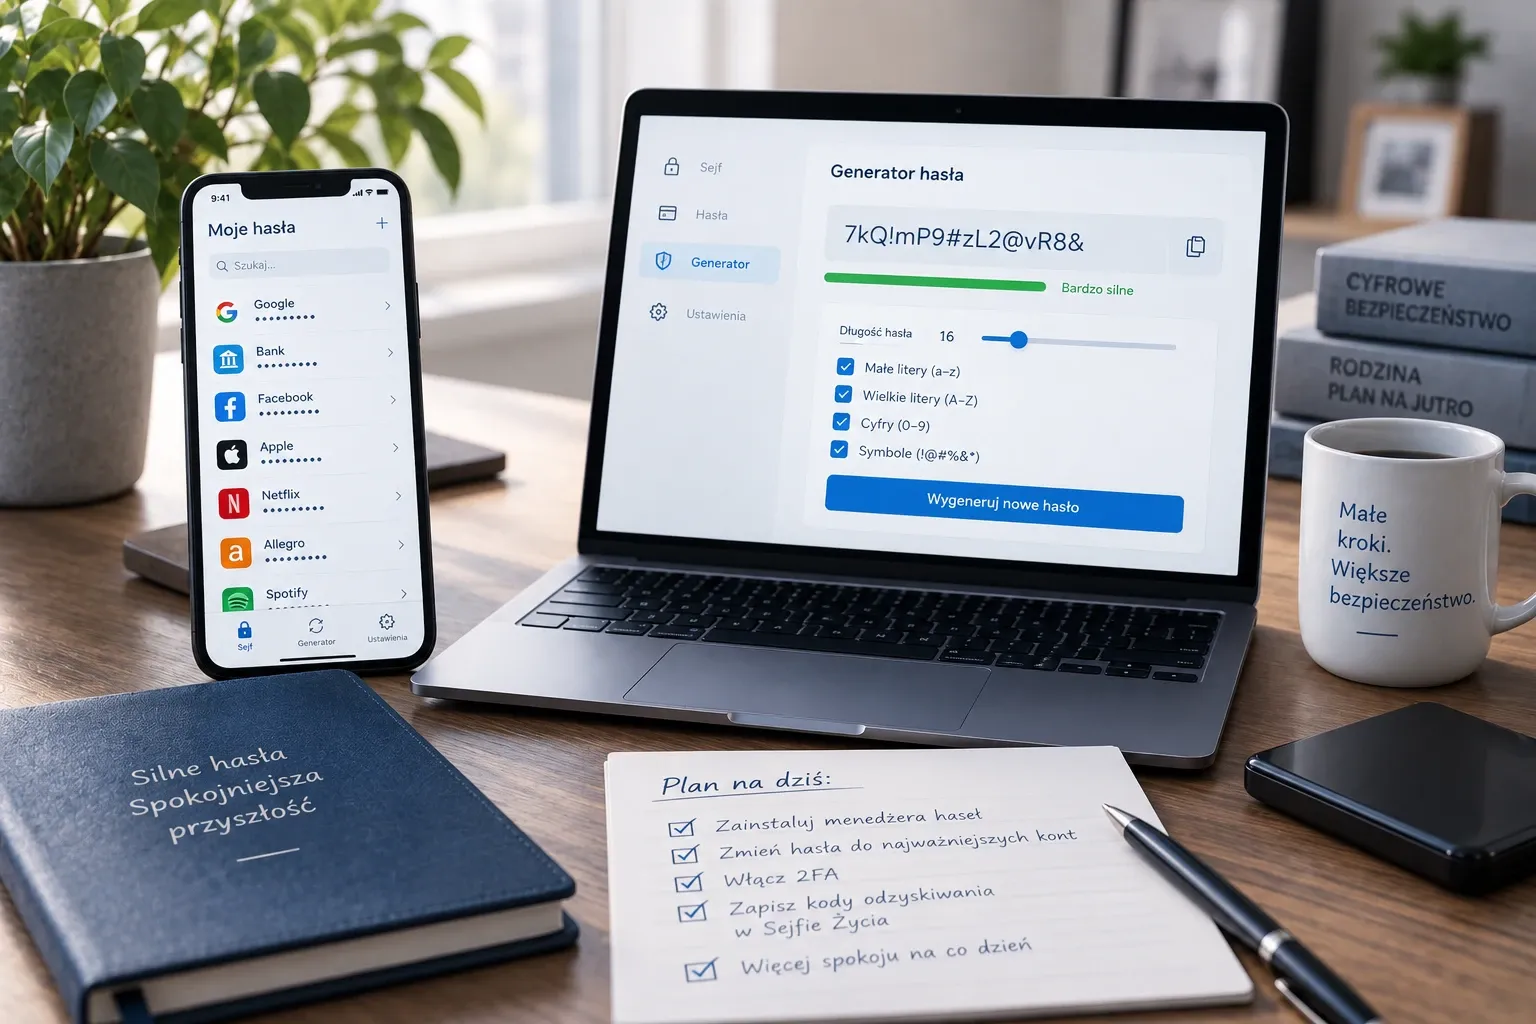
Tak, warto korzystać z menedżera haseł. CERT Polska, NIST i inne instytucje zajmujące się cyberbezpieczeństwem rekomendują używanie unikalnych haseł oraz narzędzi, które potrafią je generować i bezpiecznie przechowywać. W 2026 r. warto jednak pójść krok dalej: tam, gdzie serwis oferuje passkey, wybierz passkey; tam, gdzie nadal potrzebne jest hasło, wygeneruj unikalne hasło w menedżerze i włącz 2FA.
Menedżer haseł nie usuwa całego ryzyka. Przenosi je z dziesiątek powtarzanych haseł do jednego systemu, który można chronić długim hasłem głównym, passkey, kluczem sprzętowym i mechanizmami odzyskiwania. Dla większości osób to bezpieczniejszy model niż zapamiętywanie kilku wariantów tego samego hasła.
| Pytanie | Najkrótsza odpowiedź |
|---|---|
| Czy warto używać menedżera haseł? | tak |
| Czy menedżer w przeglądarce wystarczy? | dla wielu osób tak |
| Czy każde konto powinno mieć inne hasło? | tak |
| Czy hasła trzeba regularnie zmieniać? | nie, jeśli nie ma powodu podejrzewać ich wycieku lub przejęcia |
| Czy menedżer chroni przed phishingiem? | pomaga, ale nie daje pełnej ochrony |
| Co jest lepsze od hasła, jeśli serwis to obsługuje? | passkey |
| Czy na menedżerze trzeba włączyć 2FA? | zdecydowanie tak, jeśli jest dostępne |
| Czy kody odzyskiwania wystarczą po utracie hasła głównego? | nie zawsze – zależy od konstrukcji menedżera |
Dlaczego jedno hasło do wielu kont jest tak niebezpieczne?
Problemem nie jest to, czy ktoś potrafi „zgadnąć” Twoje hasło. Dane logowania regularnie pojawiają się w wyciekach z różnych usług. Jeżeli przestępca zdobędzie adres e-mail i hasło używane w jednym serwisie, automatycznie sprawdza tę samą kombinację w innych miejscach; to atak typu credential stuffing. Jeśli hasło było takie samo w sklepie internetowym, poczcie i serwisie społecznościowym, włamanie do najmniej istotnego konta otwiera drogę do tych ważniejszych.
CERT Polska radzi więc, aby każde konto miało inne hasło. Gdy jedno wycieknie, problem zostaje ograniczony do jednej usługi.
Więcej o postępowaniu po takim zdarzeniu opisujemy w artykule co zrobić po wycieku danych.
Jak działa menedżer haseł?
Menedżer haseł, coraz częściej nazywany menedżerem poświadczeń, przechowuje dane potrzebne do logowania: hasła, passkeys, kody jednorazowe 2FA, bezpieczne notatki, dane kart płatniczych, klucze odzyskiwania, dane formularzy. Najważniejsza funkcja pozostaje prosta: dla każdego serwisu generuje inne, losowe hasło i wpisuje je za Ciebie.
Nie musisz znać hasła do sklepu, serwisu streamingowego czy forum. Może wyglądać jak długi, losowy ciąg znaków; menedżer zapisze je i uzupełni przy następnym logowaniu. Do dobrego zabezpieczenia zostaje więc jedno: dostęp do samego menedżera.
Hasło główne – jedyne hasło, którego naprawdę warto się nauczyć
W klasycznym zewnętrznym menedżerze sejf chroni jedno hasło główne. Nie może być używane nigdzie indziej ani być prostą modyfikacją hasła, którego używałeś wcześniej. Dobrym rozwiązaniem jest długa fraza złożona z kilku niezwiązanych ze sobą słów. CERT Polska rekomenduje dla hasła głównego metodę hasła-zdania, a CISA jako przykład bezpiecznego podejścia podaje długie hasła i frazy złożone z 5-7 niezwiązanych słów.
Nie chodzi o dodanie na siłę jednej wielkiej litery, cyfry i wykrzyknika. Długość i nieprzewidywalność mają większe znaczenie niż sztuczne komplikowanie krótkiego hasła. Hasło Wrzesien2026! jest przewidywalne mimo cyfry, dużej litery i wykrzyknika. Lepsza będzie długa, losowa fraza, której nie da się powiązać z Tobą ani z publicznymi informacjami o Twoim życiu.
Nie każdy menedżer działa dziś wyłącznie na „jednym haśle głównym”
Wbudowane menedżery Apple, Google czy innych platform mogą opierać dostęp również na zabezpieczeniach konta i urządzenia: PIN-ie, biometrii, kluczach kryptograficznych, passkeys lub zaufanych urządzeniach.
Schemat „jeden master password odszyfrowuje wszystko” nie jest więc jedynym modelem. Przy wyborze menedżera sprawdź, jak dokładnie chroniony jest sejf i jak wygląda odzyskiwanie dostępu.
Czy można zaufać menedżerowi haseł?
Rozsądne pytanie, bo menedżer skupia wiele cennych danych w jednym miejscu. Bez menedżera ryzyko jednak nie znika. Alternatywą najczęściej jest powtarzanie haseł, zapisywanie ich w zwykłych plikach, używanie łatwych do zapamiętania schematów albo dodawanie do starego hasła kolejnego roku.
NIST w aktualnych wytycznych SP 800-63B-4 wymaga nawet, aby systemy pozwalały użytkownikom korzystać z menedżerów haseł i autouzupełniania. CERT Polska również wskazuje menedżer jako jedno z podstawowych narzędzi ochrony kont.
„Zero-knowledge” jest przydatne, ale samo hasło marketingowe nie wystarcza
Wiele niezależnych menedżerów reklamuje architekturę zero-knowledge. W uproszczeniu: dostawca przechowuje zaszyfrowane dane i nie powinien mieć informacji pozwalających mu samodzielnie odczytać zawartość Twojego sejfu. To dobry kierunek, ale słowa „military-grade encryption” albo „zero knowledge” na stronie produktu to za mało. Sprawdź dokumentację techniczną, niezależne audyty, historię reagowania na podatności i incydenty, sposób zabezpieczenia konta oraz mechanizm odzyskiwania dostępu. Każdy menedżer może mieć podatność lub incydent; liczy się to, jak system jest zaprojektowany na wypadek takiego zdarzenia.
Menedżer w Chrome, Apple lub systemie – czy to wystarczy?
Dawna porada „nie trzymaj haseł w przeglądarce, zainstaluj prawdziwy menedżer” jest dziś zbyt kategoryczna. CERT Polska wprost wskazuje, że wbudowane w przeglądarkę lub telefon zapamiętywanie haseł jest prostym i dobrym rozwiązaniem.
Brytyjski NCSC rekomenduje podobne podejście: jeżeli zależy Ci przede wszystkim na wygodzie, możesz korzystać z menedżera dostarczonego przez producenta przeglądarki lub urządzenia. Jeśli używasz wielu platform albo potrzebujesz bardziej zaawansowanych funkcji, sens ma niezależny menedżer.
Współczesne rozwiązania platformowe potrafią obsługiwać generowanie silnych haseł, synchronizację, passkeys, ostrzeżenia o ujawnionych hasłach, rodzinne udostępnianie danych oraz import i eksport.
Kiedy wbudowany menedżer jest dobrym wyborem?
Jeżeli korzystasz głównie z jednego ekosystemu, nie potrzebujesz zaawansowanego współdzielenia, zależy Ci na prostocie i chcesz zacząć korzystać z passkeys bez instalowania kolejnej aplikacji.
Dla osoby, która dziś używa jednego hasła w dziesięciu serwisach, włączenie Google Password Manager, Apple Passwords czy innego renomowanego wbudowanego rozwiązania jest ogromnym krokiem naprzód.
Kiedy lepiej wybrać zewnętrzny menedżer?
Jeżeli używasz jednocześnie różnych systemów i przeglądarek, chcesz uniezależnić się od jednego ekosystemu, potrzebujesz rodzinnych sejfów, funkcji awaryjnego dostępu albo używasz menedżera zespołowo lub firmowo.
W 2026 roku menedżer przechowuje już nie tylko hasła – dochodzą passkeys
Passkey, po polsku klucz dostępu, może całkowicie zastąpić hasło. Nie wpisujesz żadnego sekretu do formularza: serwis i Twoje urządzenie używają kryptografii klucza publicznego, a logowanie zatwierdzasz jak odblokowanie telefonu, odciskiem palca, Face ID, PIN-em urządzenia albo kluczem sprzętowym.
Passkey jest powiązany z konkretną usługą. Fałszywa strona podszywająca się pod prawdziwy serwis nie może poprosić Cię o wpisanie passkey i przesłać go dalej. Dlatego FIDO Alliance, NCSC i CERT Polska określają passkeys jako rozwiązanie odporne na phishing.
Co robić w praktyce?
- Jeżeli serwis pozwala użyć passkey – rozważ przejście na passkey.
- Jeżeli passkey nie jest dostępny – użyj unikalnego hasła wygenerowanego przez menedżer.
- Jeżeli konto obsługuje 2FA – włącz je.
Nie wszystkie serwisy pozwalają całkowicie usunąć stare hasło po utworzeniu passkey. W takim przypadku stare hasło nadal musi być silne i unikalne.
Menedżer haseł a phishing – pomaga, ale nie jest magiczną tarczą
Menedżer wiąże zapisane dane logowania z konkretną domeną. Jeżeli wejdziesz na stronę podszywającą się pod bank lub portal społecznościowy, zwykle nie zaproponuje automatycznego wypełnienia hasła, bo adres nie pasuje. To dobra lampka ostrzegawcza i CERT Polska wskazuje ją jako zaletę menedżerów przy ochronie przed fałszywymi stronami.
Nie chroni to jednak przed każdym phishingiem. Oszuści mogą próbować wyłudzić kod jednorazowy 2FA, potwierdzenie logowania, dane karty, kod BLIK, sesję użytkownika albo inne informacje niezwiązane bezpośrednio z hasłem.
Dlatego passkeys i sprzętowe klucze FIDO zapewniają silniejszą ochronę przed phishingiem niż klasyczne hasło wraz z kodem jednorazowym.
Jak wybrać menedżer haseł – 8 rzeczy do sprawdzenia
Nie musisz analizować algorytmów kryptograficznych każdego produktu. Kilka cech pozwala szybko odsiać słabe rozwiązania.
1. Reputacja i bezpieczeństwo dostawcy
Sprawdź, jak długo produkt istnieje, czy dostawca publikuje informacje techniczne, czy przechodzi niezależne audyty i jak reagował na wcześniejsze problemy bezpieczeństwa.
Sam incydent nie dyskwalifikuje firmy. Liczy się, co wyciekło, dlaczego i jak dostawca zareagował.
2. Silne zabezpieczenie samego konta
Menedżer powinien wspierać 2FA. Jeżeli dostępne są passkey, klucz sprzętowy FIDO2 albo aplikacja uwierzytelniająca, wybierz je zamiast samego SMS-a. Dla narzędzia przechowującego wszystkie Twoje hasła drugi składnik jest szczególnie ważny.
3. Obsługa passkeys
Dobry menedżer poświadczeń powinien umieć nie tylko zapisywać klasyczne hasła, ale również tworzyć, przechowywać i synchronizować passkeys.
4. Wszystkie urządzenia, których rzeczywiście używasz
Sprawdź telefon, komputer, używane przeglądarki i ewentualnie komputer służbowy, jeśli polityka firmy na to pozwala. Najbezpieczniejszy menedżer niewiele pomoże, jeżeli przy połowie logowań będziesz go omijał, bo nie działa na danym urządzeniu.
5. Import i eksport
Powinieneś mieć możliwość przeniesienia swoich danych do innego rozwiązania. To chroni przed uzależnieniem od jednego dostawcy.
Klasyczny eksport haseł tworzy jednak plik CSV z hasłami w postaci jawnej. Po migracji zaimportuj go do nowego menedżera, sprawdź dane, usuń plik i opróżnij kosz. Nie zostawiaj jego kopii w chmurze ani w folderze Pobrane.
6. Bezpieczne współdzielenie
Jeżeli kilka osób korzysta z jednego konta rodzinnego, nie wysyłaj hasła przez Messenger, SMS ani e-mail. Dobry menedżer pozwala udostępnić konkretne poświadczenie wybranej osobie i później ten dostęp odebrać.
7. Odzyskiwanie i dostęp awaryjny
Sprawdź to przed przeniesieniem wszystkich haseł:
- co się stanie, jeśli zapomnę hasła głównego?
- co jeśli stracę wszystkie urządzenia?
- czy istnieje recovery key?
- czy mogę wskazać zaufaną osobę?
- czy rodzinny administrator może pomóc odzyskać konto?
- czy dostawca potrafi odszyfrować sejf?
8. Cena i model użycia
Darmowy menedżer nie musi być mniej bezpieczny od płatnego. Wielu osobom wystarczy menedżer wbudowany w system albo darmowy plan renomowanego menedżera niezależnego. Płatny plan ma sens zwykle wtedy, gdy potrzebujesz większej liczby użytkowników, rodzinnego sejfu, zaawansowanego współdzielenia, awaryjnego dostępu, dodatkowych raportów bezpieczeństwa albo funkcji firmowych.
Jak zacząć bez bólu – plan na pierwszy wieczór
Najgorszy pomysł to założenie menedżera i postanowienie „dzisiaj zmienię 137 haseł”. Nie musisz.
Krok 1. Wybierz jeden menedżer i zainstaluj go na wszystkich urządzeniach
Jeżeli pozostajesz w jednym ekosystemie, zacznij od rozwiązania wbudowanego; jeżeli używasz wielu platform, wybierz renomowany menedżer wieloplatformowy. Instaluj aplikację i rozszerzenia wyłącznie z oficjalnych sklepów i strony producenta.
Krok 2. Zabezpiecz sam menedżer
Jeżeli korzysta z hasła głównego, utwórz długą, unikalną frazę, nie zapisuj jej w zwykłym pliku i nie używaj nigdzie indziej. Włącz 2FA, a jeśli menedżer obsługuje passkey lub klucz sprzętowy do ochrony konta, rozważ tę opcję.
Krok 3. Skonfiguruj odzyskiwanie zanim cokolwiek migrujesz
Zapisz lub skonfiguruj recovery key, kody zapasowe 2FA, zaufane urządzenia, kontakt odzyskiwania lub awaryjny dostęp, jeśli usługa go oferuje.
Nie zakładaj, że kod zapasowy 2FA odzyska hasło główne. W wielu systemach omija on tylko drugi składnik uwierzytelnienia; jeżeli zapomnisz sekretu potrzebnego do odszyfrowania sejfu, nie pomoże.
Krok 4. Zaimportuj istniejące hasła
Jeżeli przeglądarka lub wcześniejszy menedżer przechowuje Twoje hasła, skorzystaj z importu; nie ma sensu ręcznie przepisywać stu kont. Jeżeli migracja szła przez CSV, bezpiecznie usuń plik eksportu.
Krok 5. Zacznij od kont, które są „kluczami do reszty”
Najważniejsze:
- główna poczta,
- konto Apple / Google / Microsoft,
- bankowość,
- usługi chmurowe,
- media społecznościowe,
- konto samego menedżera.
Poczta jest najważniejsza, bo trafiają do niej linki do resetowania innych haseł. Dla każdego z tych kont ustaw unikalne hasło albo passkey, włącz 2FA i zapisz opcje odzyskiwania.
Krok 6. Resztę poprawiaj przy okazji
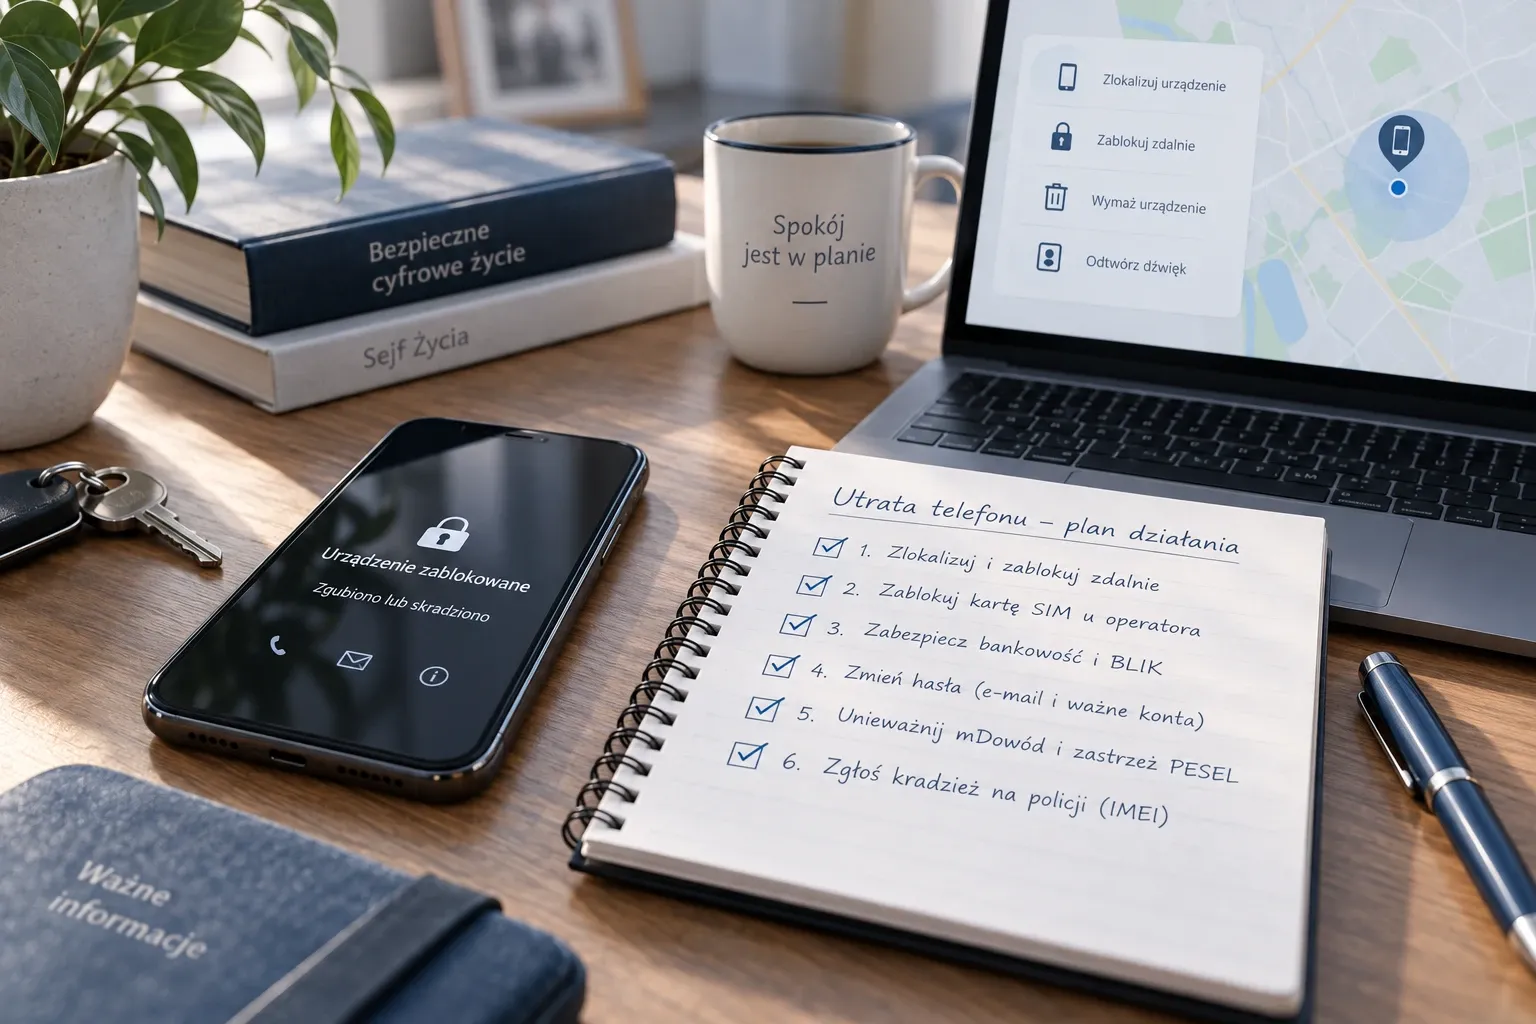
Za każdym razem, gdy logujesz się do starego konta, zapisz je w menedżerze i sprawdź, czy hasło jest powtórzone. Jeśli tak, wygeneruj nowe. Po kilku tygodniach większość używanych kont będzie uporządkowana bez wielogodzinnego projektu. Czy po wdrożeniu menedżera przetrwasz utratę telefonu lub komputera, sprawdzisz w quizie na wypadek utraty urządzeń.
Czy trzeba zmieniać wszystkie hasła co kilka miesięcy?
Nie. To jedna ze starszych porad, która nadal funkcjonuje w wielu firmach i serwisach. Aktualne zalecenia NIST i CERT Polska nie wymagają rutynowego zmieniania dobrego hasła tylko dlatego, że minęło 30, 60 czy 90 dni. Hasło należy zmienić przede wszystkim wtedy, gdy zostało ujawnione w wycieku, podejrzewasz phishing, ktoś mógł je poznać, było używane także w innym przejętym serwisie albo otrzymasz wiarygodny alert bezpieczeństwa.
Ciągłe zmuszanie użytkownika do zmian kończy się schematem Haslo2025! → Haslo2026!, który nie chroni przed niczym.
Czy kody 2FA można przechowywać w tym samym menedżerze?
Przechowywanie hasła i kodu TOTP w jednym menedżerze jest wygodne i nadal chroni przed samym wyciekiem hasła z serwisu. Z drugiej strony oznacza, że przejęcie odblokowanego sejfu może dać atakującemu oba składniki.
Przy szczególnie ważnym koncie, jak poczta główna, konto administratora czy infrastruktura firmowa, warto rozważyć oddzielny składnik: passkey, klucz sprzętowy albo osobną aplikację uwierzytelniającą.
Dla samego konta menedżera jego drugi składnik powinien być dostępny poza sejfem, który właśnie próbujesz odblokować.
Hasła w pracy – nie mieszaj prywatnego sejfu z firmowym bez zgody pracodawcy
W pracy pierwszeństwo ma polityka bezpieczeństwa organizacji. Jeżeli firma udostępnia firmowy menedżer haseł, korzystaj z niego. Nie zapisuj samodzielnie służbowych haseł administratorów, dostępów do chmury, VPN, repozytoriów i systemów produkcyjnych w prywatnym menedżerze, jeżeli firma tego nie dopuszcza.
Firmowy menedżer pozwala organizacji odebrać dostęp po odejściu pracownika, kontrolować współdzielenie, wymusić MFA, audytować uprawnienia i odzyskać zasoby zespołu. Prywatne i służbowe poświadczenia trzymaj w dwóch rozdzielonych przestrzeniach.
Plan awaryjny – jak nie zamknąć samego siebie poza sejfem
1. Zapominasz hasła głównego
Sprawdź wcześniej, czy Twój menedżer oferuje recovery key, odzyskanie z zaufanego urządzenia, rodzinne odzyskiwanie, administratora organizacji albo awaryjny dostęp.
W niektórych rozwiązaniach dostawca celowo nie może odzyskać zaszyfrowanego sejfu bez odpowiedniego klucza. W innych istnieją mechanizmy bezpiecznego odzyskiwania.
2. Tracisz telefon z aplikacją uwierzytelniającą
Potrzebujesz drugiej drogi: zapasowego klucza sprzętowego, kodów odzyskiwania albo drugiego zaufanego urządzenia. Kody zapasowe trzymaj w miejscu, do którego będziesz mieć dostęp także bez telefonu.
3. Tracisz jednocześnie telefon i komputer
Czy z nowego, czystego urządzenia potrafiłbym odzyskać dostęp do poczty i menedżera? Jeżeli odpowiedź brzmi „nie wiem”, konfiguracja nie jest skończona.
4. Umierasz albo tracisz możliwość korzystania z kont
Nie każdy powinien przekazywać rodzinie całe hasło główne. Lepszym rozwiązaniem może być rodzinny sejf z konkretnymi współdzielonymi kontami, funkcja emergency access, instrukcja dla bliskiej osoby albo zabezpieczone informacje odzyskiwania.
Więcej o tym opisujemy w artykule o hasłach po śmierci i przekazywaniu dostępu rodzinie.
Gdzie trzymać recovery key i kody odzyskiwania?
Nie przechowuj jedynej kopii mechanizmu odzyskiwania wewnątrz sejfu, do którego ten mechanizm ma Ci pomóc wejść. Możesz wykorzystać zamkniętą kopertę w domowym sejfie, drugi fizyczny klucz sprzętowy, kontrolowany dostęp awaryjny albo inne bezpieczne, zaszyfrowane miejsce.
Jeżeli informacje awaryjne przechowujesz w Sejfie Życia, upewnij się, że sposób odzyskania dostępu do Sejfu nie zależy wyłącznie od tego samego menedżera haseł. Inaczej powstaje błędne koło:
hasło do menedżera jest w Sejfie → hasło do Sejfu jest w menedżerze.
Sejf Życia sprawdza się jako miejsce na instrukcję dla bliskich, informację, jakiego menedżera używasz, recovery key (jeśli model bezpieczeństwa na to pozwala), lokalizację zapasowego klucza albo procedurę awaryjną. Nie musi przechowywać wszystkich codziennych haseł; do tego lepszy jest menedżer.
Więcej o kontrolowanym przekazywaniu informacji opisujemy w artykule jak przekazać bliskim dostęp do ważnych dokumentów.
Najczęstsze błędy po wdrożeniu menedżera
- hasło główne używane także gdzie indziej,
- brak 2FA na koncie menedżera,
- pozostawienie pliku CSV z eksportem haseł,
- nadal powtarzane hasła,
- ręczne wpisywanie hasła na stronie, na której menedżer nagle przestał proponować autouzupełnienie,
- brak planu utraty urządzeń.
Jeżeli menedżer zawsze wpisywał hasło do danego serwisu, a nagle przestał je proponować, najpierw sprawdź domenę zamiast ręcznie kopiować hasło.
Checklista: dobry menedżer haseł w 2026 roku
Przed wyborem sprawdź:
- czy działa na wszystkich Twoich urządzeniach,
- czy generuje długie, losowe hasła,
- czy obsługuje passkeys,
- czy pozwala włączyć silne 2FA,
- czy ma jasny mechanizm odzyskiwania,
- czy umożliwia eksport danych,
- czy ma dobrą historię bezpieczeństwa i audyty,
- czy oferuje bezpieczne udostępnianie, jeśli go potrzebujesz,
- czy rozumiesz, co stanie się po utracie wszystkich urządzeń,
- czy masz kopię recovery key lub kodów awaryjnych poza sejfem.
Podsumowanie
Menedżer haseł to jeden z najprostszych sposobów na dużą poprawę bezpieczeństwa cyfrowego. Nie musisz pamiętać dziesiątek skomplikowanych haseł; wystarczy, że każde konto dostanie unikalny sekret, a menedżer go wygeneruje i zapisze. W 2026 r. trzeba jednak myśleć szerzej niż o hasłach:
- passkey, gdy serwis go obsługuje,
- unikalne hasło z menedżera, gdy hasło nadal jest wymagane,
- 2FA jako dodatkowa warstwa ochrony,
- dobry plan odzyskiwania, gdy stracisz urządzenia.
Nie trzeba od razu kupować abonamentu. Menedżery wbudowane w przeglądarki i systemy są rozsądnym wyborem dla wielu osób. Zewnętrzny menedżer ma przewagę, gdy potrzebujesz pracy między różnymi platformami, funkcji rodzinnych, awaryjnego dostępu lub większej kontroli.
Menedżer haseł i Sejf Życia mają przy tym różne role. Pierwszy obsługuje codzienne logowania i passkeys. Drugi może przechować instrukcje awaryjne, recovery key lub informację potrzebną bliskim, z kontrolowanym dostępem dla zaufanych osób.
Artykuł ma charakter informacyjny. Funkcje odzyskiwania, szyfrowania i passkeys różnią się między dostawcami, dlatego przed migracją wszystkich haseł warto sprawdzić dokumentację wybranego menedżera i skonfigurować plan awaryjny.
Tematy
Udostępnij artykuł
Każde udostępnienie pomaga nam dotrzeć do nowych osób. Dziękujemy, że przekazujesz ten tekst dalej.